CY CyberM365 Security
Microsoft 365 · carte des accès · campagnes Teams

Qui peut ouvrir quoi dans votre Microsoft 365 ?

La carte en quelques minutes. Puis le ménage, fait dans Teams par ceux qui ont partagé.

Sur la carte : liens « Tout le monde »invités que plus personne ne connaîtdossiers encore partagés avec un ancien prestatairefichiers ouverts à toute l'entrepriseliens créés par des salariés partis

  • Scanner en lecture seule
  • Hébergé en France
La carte des accès d'un tenant fictif : les cases rouges, ce sont des accès que personne n'a décidés. Ou regardez Cyber en 80 secondes.
~30 s
pour se connecter avec Microsoft
< 10 min
jusqu'aux premiers résultats
0
contenu de fichier lu ou stocké : nous gardons des compteurs
14
jours d'essai complet, sans carte
Trois situations que vous avez peut-être sans le savoir

Personne ne l'a décidé. Ça s'est accumulé.

Vous avez hérité de ce tenant. Ce n'est pas une faute. Chez vous, les chiffres sont différents. Ils ne sont pas à zéro.

Copilot

Copilot ne pirate rien. Il trouve ce que chacun peut déjà ouvrir.

Fichiers ouverts à toute l'entreprise, aux invités ou à n'importe qui avec le lien : Copilot répond avec tout ça. Nettoyer avant de l'ouvrir à tous coûte bien moins cher qu'après le premier « comment as-tu trouvé ça ? ».

Un départ

Désactiver un compte ne ferme pas ses partages.

Badge rendu, PC rendu, compte désactivé. Son OneDrive est encore partagé avec deux adresses externes, un lien « Tout le monde » ouvre toujours la grille tarifaire, et il garde l'accès à une douzaine de sites. Aucune fiche de départ n'a de case pour ça.

Stockage

Vous payez peut-être pour des fichiers que personne n'ouvre.

Le stockage SharePoint au-delà de la capacité incluse se paie chaque mois. Sites inactifs, OneDrive d'anciens salariés et archives oubliées le remplissent sans bruit. Cyber montre les plus gros sites et OneDrive, les quotas au-delà de 90 % et ce qui peut être archivé sans risque.

Voir · Corriger · Prouver

Une analyse, trois résultats pour votre prochain audit.

Tirés de l'analyse en lecture seule : aucune permission Microsoft en plus, aucun fichier ouvert.

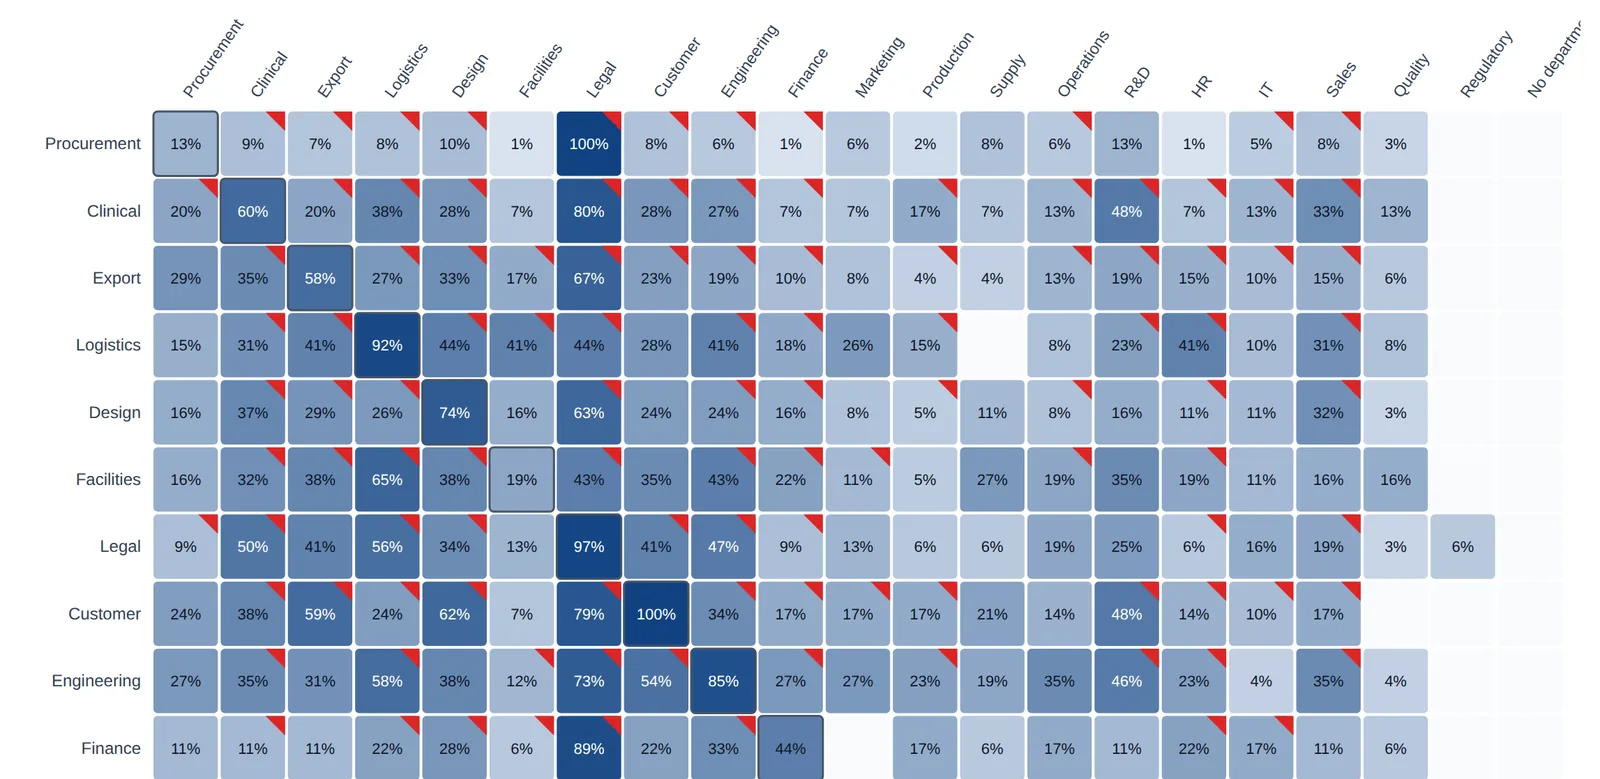
Access map heat grid: share of each department that can open the sites of every other department
Quels services ouvrent les sites de quels services ? En ligne, les personnes d'un service ; en colonne, les sites d'un service. La diagonale est normale ; les coins rouges, personne ne les a décidés. Un clic sur une case liste les sites.
  • Tous les accès réels d'une personne : la vue départ
  • Par où l'accès sort-il de l'entreprise ?
  • Les sites et équipes que plus personne n'utilise
  • Les sites dont le nom évoque un contenu sensible (paie, RH, contrats) sont signalés pour tout autre service, sans lire un fichier ni licence E5
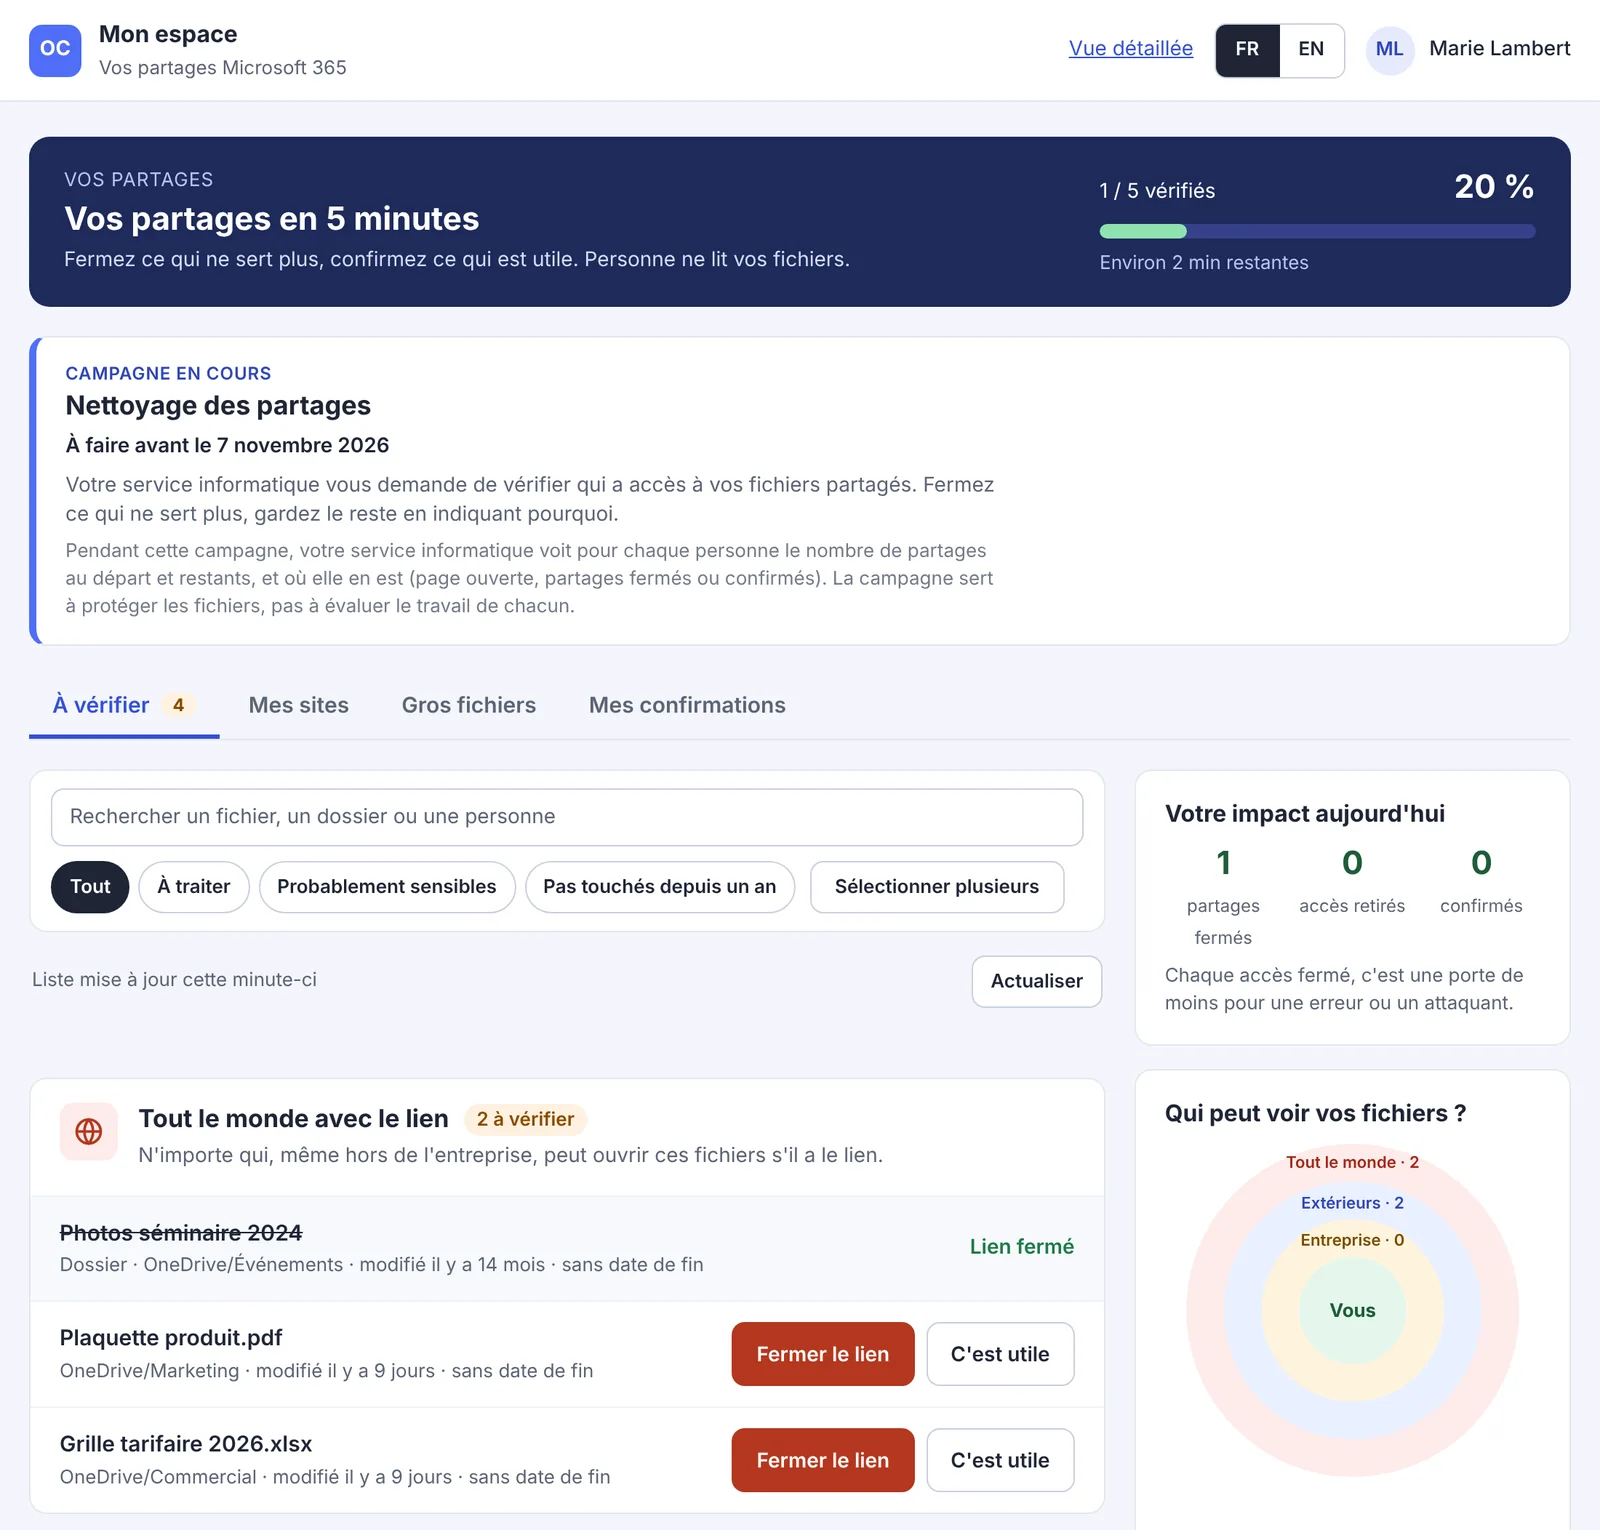
Mon espace: progress 1 of 5 checked, the running campaign and what IT sees, links to close or keep, who can see your files
Mon espace : ce que voit le salarié Sa progression, la campagne et son échéance, ce que l'informatique voit et ne voit pas, puis chaque lien avec « Fermer le lien » ou « C'est utile ».
  • Vous choisissez les sources, les types de liens, 14 à 35 jours, le ton et la langue
  • Une notification Teams et un message dans le chat ; rappels en heures ouvrées seulement
  • Mon espace s'ouvre dans Teams : chacun corrige avec ses propres droits Microsoft
  • Olyteck envoie, relance et s'arrête tout seul. Pas de ticket, pas de script, pas de relance à faire
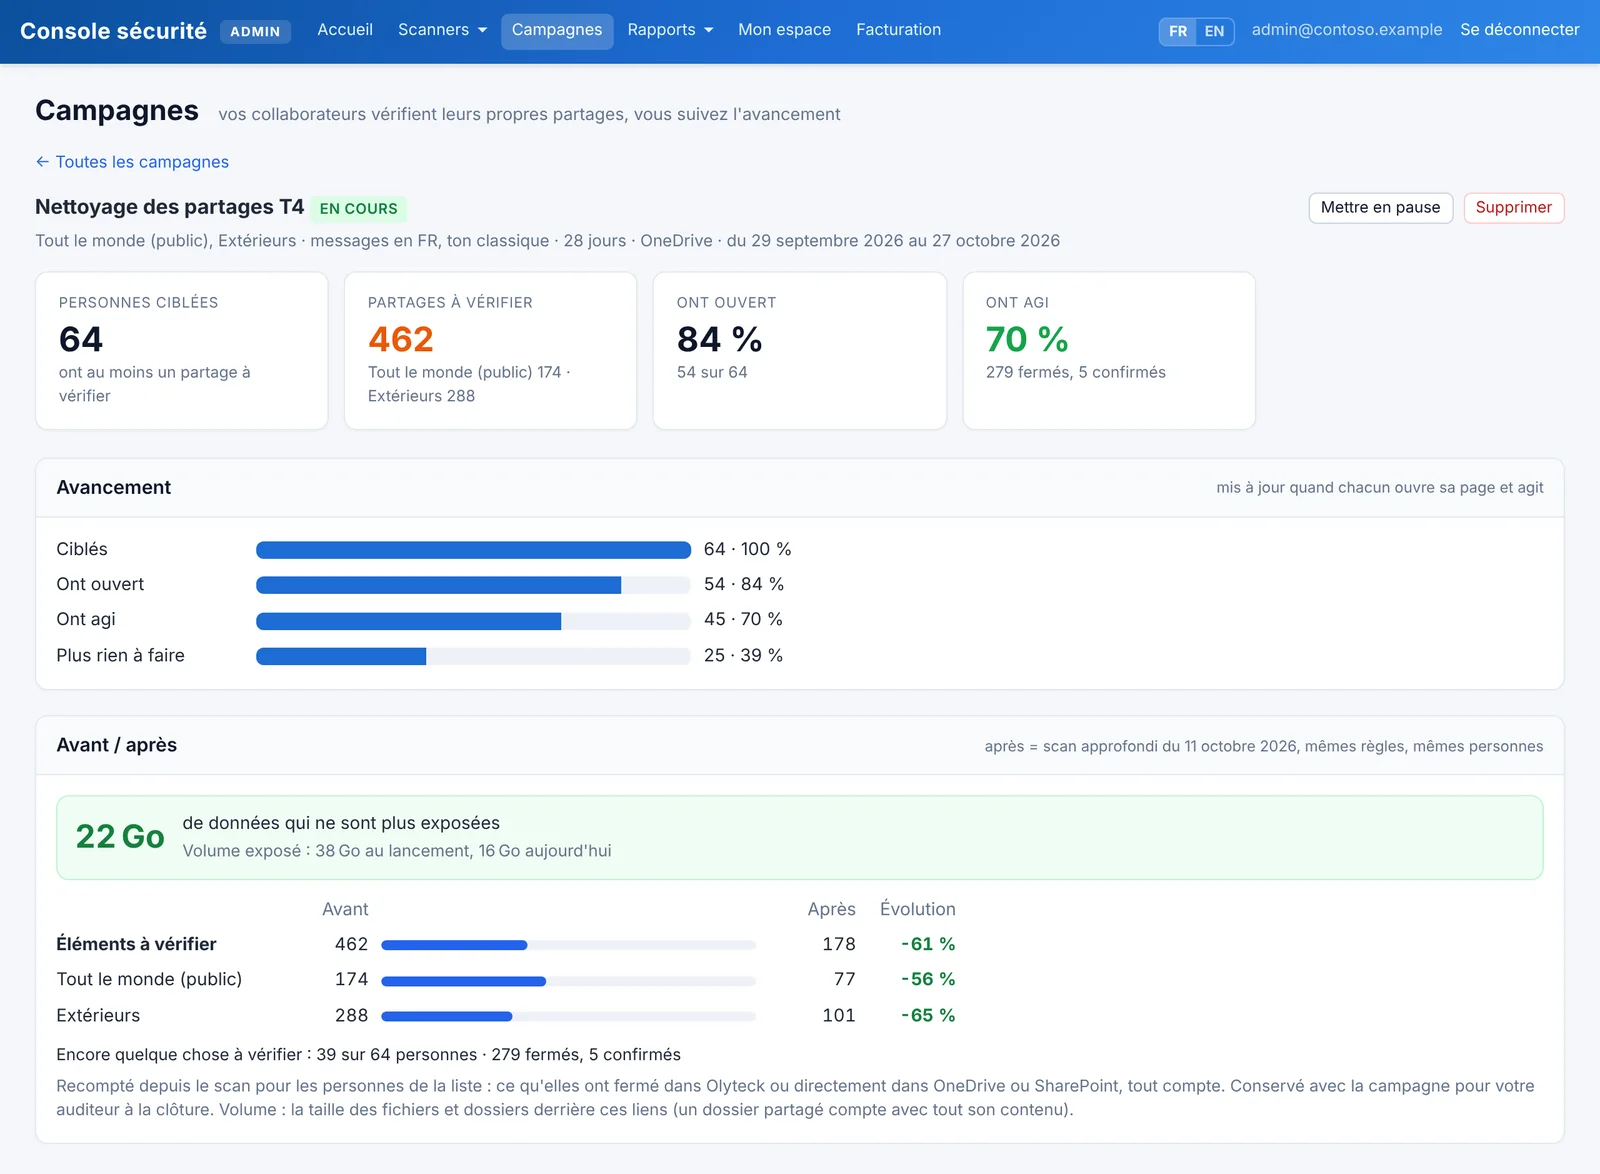
A running campaign in the console: people targeted, shares to check, opened, acted, progress bars and the before / after
Ce que voit l'IT : qui a ouvert, qui a agi, et l'avant / après « Après », c'est une nouvelle analyse approfondie, mêmes règles, mêmes personnes. Elle est conservée avec la campagne pour votre auditeur à la clôture. Chiffres d'un tenant fictif.
  • Ciblés, ont ouvert, ont agi, plus rien à faire : par campagne et par service, avec l'avant / après et un export CSV.
  • Chaque accès accepté porte un nom, une date et un motif, et revient en revue au bout de 12 mois
  • NIS2 (article 21) demande aux entités concernées des politiques de contrôle d'accès et la gestion de leurs actifs ; l'ISO 27001 l'appelle revue des accès (A.5.15, A.5.18). La carte, les décisions et le suivi en sont la preuve.

Situation type · tenant fictif · écrans réels Olyteck Cyber

Analyse n°1 · de la valeur en quelques minutes

Voici ce qu'une première analyse fait réellement remonter.

La forme exacte des constats produits par les scanners SharePoint et OneDrive. Noms et chiffres d'exemple.

Critique
5 liens anonymes sur le site « Client-X-Shared »
Lien le plus ancien créé le 14/03/2022. Sans expiration. Lien de partage par défaut réglé sur « Toute personne ».
Avertissement
OneDrive de alex@acme.com – 312 Go
Licence utilisateur révoquée en 11/2025. Compte désactivé. Le disque contient toujours 312 Go.
Info
Audit de départ : 1 personne → 14 équipes, 3 sites dont elle est seule propriétaire, 9 liens de partage actifs
La vue par personne avant l'entretien de départ : chaque appartenance à un groupe, chaque site dont elle est seule propriétaire, chaque lien qu'elle a créé – y compris ceux partagés vers son adresse personnelle. Retirer ou révoquer depuis un seul écran ; exporter le reste comme check-list de départ.
Critique
Un invité externe est propriétaire de 4 sites d'équipe
partners@vendor.com – dernière connexion en 09/2025. Toujours propriétaire de Finance-Q4, Legal, HR-Docs, Ops.
Voir les 7 autres constats du même scan
Avertissement
7 sites au-dessus de 90 % de quota · site principal 4,2 To
« Marketing-Archive » à 4,2 To / 4,5 To. Saturation prévue dans 6 semaines au rythme actuel.
Avertissement
8 applications OAuth avec Mail.ReadWrite · 3 inactives
Trois applications absentes des journaux de connexion du tenant depuis > 90 jours. Consentement toujours actif. Révocation sans risque.
Critique
L'équipe « Project-Phoenix » est Publique – 412 utilisateurs peuvent lire le canal Fusion-Acquisition
Visibilité réglée sur Public à la création. Tous les utilisateurs sous licence de l'organisation peuvent rejoindre, lire les canaux et télécharger les fichiers – y compris le canal M&A-Q4.
Avertissement
47 équipes sans propriétaire · 8 inactives > 180 jours
Propriétaires d'origine partis. Personne ne peut approuver de nouveaux membres ni archiver. Exportez la liste et marquez-les pour archivage.
Info
23 groupes M365 éligibles à l'archivage · 1,8 To récupérables
Activité nulle > 180 jours. Aucun invité. Candidats à l'archivage sans risque. Ajoutez-les à la file d'archivage et exportez le rapport pour votre équipe ops.
Critique
Le réglage par défaut « Toute personne disposant du lien » est appliqué à tout le tenant
La portée de partage par défaut au niveau de l'organisation est encore « Toute personne ». Chaque nouveau lien en hérite.
Info
3 administrateurs sans MFA imposé
Administrateur général + administrateur SharePoint + administrateur Exchange. L'accès conditionnel n'exige pas de second facteur.

Chaque constat s'exporte en CSV, renvoie à l'objet SharePoint/OneDrive exact, est horodaté comme preuve pour l'auditeur – et a son bouton de correction à côté : révoquer le lien, retirer le membre ou l'invité, rétrograder le propriétaire. Lecture seule tant que vous n'en décidez pas autrement. Lancez votre propre analyse →

Opérationnel en moins de 10 minutes

Trois étapes jusqu'à votre carte. Une quatrième, quand vous le décidez, pour corriger.

De « je viens d'entendre parler de cet outil » à « voici qui peut ouvrir quoi » – en général moins de 10 minutes jusqu'aux premiers résultats sur un tenant standard.

1

Connexion avec Microsoft

SSO Microsoft standard. PKCE, portées déléguées. Nous ne voyons jamais votre mot de passe. Environ 30 secondes.

~30 secondes
2

Accordez un consentement admin en lecture seule

Un clic par un administrateur du tenant. 19 autorisations Graph en lecture seule. Vous pouvez révoquer le consentement à tout moment depuis le centre d'administration Microsoft et le scanner s'arrête net.

1 clic
3

Les analyses approfondies tournent sur nos serveurs

Lancées pour vous, en France, sans navigateur ouvert. Premiers résultats en quelques minutes ; un grand tenant se termine en arrière-plan. Ensuite tous les 7, 14 ou 30 jours, ou à la demande.

Minutes, puis en arrière-plan
4

Correction et campagnes – quand vous le décidez

Une application à part, avec son propre consentement : elle agit au nom de la personne qui clique et apparaît dans votre journal d'audit Microsoft. Les messages Teams passent par une troisième application qui ne lit rien. Sans elles, le produit reste en lecture seule.

En option · consentements séparés
Ce que nous ne stockons jamais

Vos fichiers ne quittent jamais votre tenant.

La plupart des scanners ingèrent le contenu. Pas Cyber. Voici les trois catégories de données que nous choisissons délibérément de ne pas extraire ni conserver.

✕ Le contenu des fichiers

Nous ne lisons pas ce qu'il y a dans vos fichiers.

Aucun corps de document, aucune pièce jointe, aucun texte OCR. Le scanner identifie qu'un fichier est partagé, jamais ce qu'il contient. Votre propriété intellectuelle et vos données clients n'entrent jamais dans notre base.

✕ Les URL de partage

Nous notons qu'un partage existe – pas le lien.

Quand un site SharePoint a un lien « Toute personne », nous stockons le nombre et la sévérité. Nous ne stockons pas l'URL elle-même. Aucun lien malveillant ne peut fuiter de notre base, car nous ne l'avons jamais demandé.

✕ Les jetons d'accès du scanner

Les jetons du scanner vivent en mémoire le temps d'une analyse – puis disparaissent.

Gardés en mémoire le temps d'une analyse, puis détruits. Les connexions facultatives (correction, Teams) conservent un jeton chiffré (AES-256-GCM, clé hors de la base), supprimé quand vous les déconnectez. Une copie de notre base, seule, ne peut pas être rejouée contre votre tenant.

Quatre applications Microsoft, chacune avec un seul droit

Des applications séparées, des consentements séparés, chacun révocable seul. Vous pouvez vérifier chaque autorisation dans Entra, sous Applications d'entreprise.

ConnexionIdentifie la personne via Microsoft. Rien d'autre.
Scanner19 autorisations en lecture seule. Il lit, il n'écrit jamais.
Correction · facultativeFerme un lien ou retire un membre, en tant que la personne qui clique, avec ses droits.
Messages · facultativeEnvoie les notifications Teams aux personnes qui ont l'application Olyteck. Ne lit rien.

Vos salariés sont concernés ? Conçu par un DPO. Nous vous fournissons la note d'information du CSE et la clause de charte informatique. La liste de campagne (nom, e-mail, service, compteurs, événements) est supprimée 90 jours après la clôture. Aucun classement des personnes, aucun nom de fichier, aucun lien conservé.

La règle complète de la charge utile SAFE est inscrite dans notre Politique de confidentialité §3.

La première question de tout administrateur

« Microsoft ne le fait pas déjà ? »

Microsoft vous montre des réglages. Site par site, page par page, dans quatre centres d'administration renommés chaque année. Ce qu'il ne donne pas à une petite équipe, c'est la réponse : qui accède à quoi, depuis quand, et qu'est-ce qu'on en fait.

Centre d'administration : des réglages

Cyber : des conséquences, par personne, par équipe, par lien

Choisissez une personne et voyez toutes les équipes, tous les sites et tous les liens de partage qu'elle détient – l'audit de départ en un filtre. Choisissez une équipe et voyez ce qui est ouvert en interne, aux invités, ou à n'importe qui sur internet. Fermez-le en un clic. C'est la revue des accès que demande un auditeur, en quelques minutes au lieu d'une semaine de PowerShell.

Microsoft : quatre consoles qui n'arrêtent pas de bouger

Cyber : une seule liste de bonnes pratiques, qui ne bouge pas

Entra, Purview, Defender, administration SharePoint – les outils changent de nom, les pages se déplacent, les recommandations sont éparpillées. Cyber garde les contrôles qui comptent au même endroit, dans le vocabulaire ISO 27001 et NIS 2, lisible par une équipe IT qui n'a pas de spécialiste sécurité Microsoft.

Secure Score : une cible inatteignable

Cyber : le score atteignable avec les licences que vous payez

La moitié des recommandations exigent une licence P2 que vous n'avez pas : 100 % est hors de portée et le chiffre ne veut plus rien dire. Cyber montre le maximum atteignable avec vos licences actuelles, les points à gagner aujourd'hui, et ce qu'une montée de licence débloquerait vraiment – avant de l'acheter.

Centre d'administration : un admin général fait tout

Cyber : le nettoyage revient à ceux qui ont partagé

Chaque propriétaire reçoit sa propre liste dans Teams et la traite dans Mon espace, avec ses propres droits. Vous gardez la vue d'ensemble et la preuve ; personne ne reçoit de droits d'admin.

Microsoft vous montre le problème. Corriger reste le travail de l'IT. Ici, chacun corrige ce qu'il a partagé. Cyber lit votre tenant avec les permissions Graph en lecture seule de Microsoft et fonctionne avec Business Basic, Standard et Premium. Aucune licence P2 nécessaire.

Ce qu'en dit un évaluateur
« Atteindre le même niveau de visibilité avec les seules capacités natives de Microsoft peut être difficile, voire impossible dans certains cas. »
Un responsable sécurité d'une ESN, lors d'une évaluation fournisseur formelle de Cyber (traduit de l'anglais)

Voyez la carte d'un tenant comme le vôtre, en 20 minutes.

On vous montre la carte des accès, une campagne dans Teams et la trace pour l'auditeur. Si votre administrateur général est là, on lance votre premier scan ensemble et vous repartez avec vos propres constats.

Tarifs

Des tarifs simples. Sans paywall surprise.

Trois formules, au prix du nombre d'utilisateurs sous licence (jusqu'à 100, 300, 600 ou 1 000). Votre essai de 14 jours débloque tout. La facturation annuelle, c'est 2 mois offerts ; le mensuel est sans engagement.

Voir

Voyez qui peut ouvrir quoi : carte des accès, risques et rapports.
à partir de €99/mo
facturé annuellement · jusqu'à 100 utilisateurs, puis selon la taille
  • 5 modules inclus
  • Analyses quotidiennes planifiées
  • Carte des accès et rapports admin
  • 90 jours d'historique
  • Récapitulatif hebdomadaire + alertes critiques
  • Rapports exécutifs sauvegardés
Démarrer l'essai gratuit
Le plus populaire

Corriger

Les propriétaires corrigent leurs partages depuis Teams. La DSI suit les résultats.
à partir de €199/mo
facturé annuellement · jusqu'à 100 utilisateurs, puis selon la taille
  • 6 modules inclus
  • Analyses quotidiennes planifiées
  • Campagnes de nettoyage dans Teams + Mon espace
  • 180 jours d'historique
  • Récapitulatif hebdomadaire + alertes critiques
  • Rapports exécutifs sauvegardés
Démarrer l'essai gratuit

Piloter

Les sept modules, analyses illimitées, un an d'historique.
à partir de €299/mo
facturé annuellement · jusqu'à 100 utilisateurs, puis selon la taille
  • Les 7 modules de sécurité
  • Analyses quotidiennes planifiées
  • Campagnes de nettoyage dans Teams + Mon espace
  • 360 jours d'historique
  • Récapitulatif hebdomadaire + alertes critiques
  • Rapports exécutifs sauvegardés
Démarrer l'essai gratuit

Les prix pour chaque taille, MSP et Enterprise sur la page tarifs.

Un nettoyage, sans abonnement

La campagne de nettoyage, clé en main

Pour une première campagne, avant d'ouvrir Copilot, ou pour une ligne de budget de cette année : 45 jours de Cyber avec les campagnes, puis vous décidez.

Prix unique, par utilisateurs Microsoft 365 sous licence, TVA non applicable (art. 293 B du CGI). Au-delà de 1 000 utilisateurs : sur devis.

Commander une campagne →

Payé par carte ? Nous activons vos 45 jours sous un jour ouvré et vous envoyons le kit.

Questions fréquentes

Ce que tout responsable IT demande avant la première analyse.

Mes salariés vont-ils prendre le message Teams pour du phishing ?
Il vient de l'intérieur de votre tenant. Le message est envoyé par l'application Olyteck que votre admin a installée dans votre propre Teams, il ouvre une page connectée avec Microsoft, et il ne demande rien d'autre que la connexion Microsoft habituelle. Avant le lancement, annoncez la campagne depuis votre propre direction : nous vous donnons le texte, à signer par vos responsables informatique et sécurité. Aucun e-mail d'un domaine inconnu qui demande aux salariés de « corriger leurs partages ».
Faut-il informer le CSE ?
En France, en général oui, et nous vous simplifions la tâche. Une campagne montre à chaque salarié ses propres partages : c'est un traitement de données de salariés. Nous vous fournissons la note d'information du CSE et la clause de charte informatique. Ce que nous gardons est minimal : nom, e-mail, service, compteurs et événements de campagne, supprimés 90 jours après la clôture. Aucun classement des personnes, aucun nom de fichier, aucun lien.
Et si personne ne corrige ?
Attendez-vous à ce qu'une minorité fasse l'essentiel, et c'est suffisant. L'exposition est en général concentrée sur quelques propriétaires : ceux qui agissent ferment la plus grande partie du risque. Les rappels s'arrêtent dès qu'une personne n'a plus rien à faire. Ce qui reste à la fin, l'IT le ferme depuis la console, un clic par lien.
Combien de temps dure une campagne, et combien de temps IT ?
De 14 à 35 jours, choisis au lancement. Une campagne part d'une analyse approfondie de 7 jours ou moins (un clic : « Lancer maintenant »). Ensuite, les messages partent seuls, du lundi au vendredi, de 8 h 30 à 18 h 30 dans le fuseau de votre tenant. Temps IT : le lancement, un coup d'œil au suivi, et le reste à la fin.
Le scanner est-il vraiment en lecture seule ? Peut-il modifier quoi que ce soit dans mon tenant ?
Oui – et ce n'est pas un réglage, c'est l'autorisation accordée. L'application du scanner détient 19 autorisations Microsoft Graph, toutes en lecture seule. Elle n'a aucune autorisation d'écriture : aucune analyse ne peut modifier votre tenant. C'est aussi la seule identité qui lit votre tenant de façon planifiée : rien de programmé ne peut changer un fichier, un site, un groupe ou un réglage (la seule autre action planifiée est l'envoi des rappels Teams d'une campagne que vous avez lancée).

Corriger est une application à part, et facultative. Révoquer un lien de partage ou retirer un membre d'un groupe passe par une autre application Entra, autorisée séparément et révocable seule. Tant qu'elle n'est pas activée, le produit ne peut rien modifier : chaque bouton de correction refuse et indique l'autorisation qu'il lui faudrait. Une fois activée, elle agit en tant que la personne qui clique, avec ses propres droits, et l'action apparaît dans votre propre journal d'audit Microsoft.

Vérifiez-le vous-même : Applications d'entreprise → Autorisations dans votre tenant, ou Console de sécurité → Apps & consent dans le produit, qui relit l'autorisation réelle auprès de Microsoft à chaque affichage.
Quelles données stockez-vous réellement dans votre base ?
Des comptes, des identifiants et des sévérités – pas du contenu. Pour chaque résultat, nous stockons le site, la personne ou l'application concernés (ID et nom), le type de résultat, la sévérité et l'horodatage. Nous ne stockons pas le contenu des fichiers, les URL de partage ni les corps d'e-mails, et les jetons d'accès du scanner ne sont jamais stockés. Deux exceptions, liées aux choix d'une personne : un partage confirmé par un salarié dans Mon espace garde le nom du fichier et sa raison, et une correction en attente d'autorisation garde le nom du fichier au plus 30 minutes. Les connexions optionnelles (correction, chat Teams) gardent un jeton de renouvellement chiffré. Voir Confidentialité §3 « charge utile SAFE » pour la liste précise des champs. La base est hébergée dans l'UE ; l'historique des analyses est conservé 90, 180 ou 360 jours selon la formule (Voir, Corriger, Piloter ; Enterprise : selon contrat), puis supprimé ; un résultat résolu est supprimé 180 jours après sa résolution (360 avec Piloter).
Faut-il vraiment ne pas fournir de carte bancaire pour commencer ?
Exact. Connectez-vous avec Microsoft, accordez le consentement admin, et c'est parti. L'essai gratuit de 14 jours débloque les 7 modules – SharePoint, OneDrive, Copilot, Identité, Sécurité e-mail, Applications OAuth, Posture – avec analyses quotidiennes planifiées, récapitulatif hebdomadaire, alertes critiques et rapports sauvegardés. Rien ne bascule automatiquement vers une formule payante. À la fin de l'essai, le produit passe en lecture seule jusqu'à ce que vous choisissiez une formule.
Combien de temps prend réellement une analyse ?
5 à 15 minutes pour la plupart des tenants PME. Les tenants très chargés (plus de 500 sites SharePoint) peuvent prendre plus de temps. Le scanner est limité en débit pour respecter le throttling de Microsoft Graph et cède toujours la priorité à vos utilisateurs – aucun impact sur la production. Vous pouvez lancer jusqu'à 20 analyses à la demande par jour pendant l'essai.
Voir 7 autres questions
Puis-je partager les résultats avec mon comptable ou un auditeur externe ?
Oui. Toute analyse peut être figée dans un rapport exécutif sauvegardé – page de garde, graphique de tendance, principaux résultats, horodatage auditable. Partagez-le en externe via une URL signée avec votre propre expiration, ou exportez les résultats en CSV comme pièces justificatives. Aucune nouvelle requête nécessaire côté auditeur.
Cela va-t-il perturber mes utilisateurs pendant une analyse ?
Aucun impact pour l'utilisateur final. Tous les appels visent les points de terminaison applicatifs de Microsoft Graph en utilisant le consentement admin du tenant – pas les boîtes mail ou OneDrive des utilisateurs. Les utilisateurs ne voient ni invite, ni notification, ni changement de partage. Les analyses leur sont totalement transparentes.
Que se passe-t-il à la fin de l'essai de 14 jours ?
Le produit passe en mode lecture seule. Les résultats et rapports historiques restent visibles pour que vous puissiez les exporter, mais les analyses planifiées sont mises en pause jusqu'à ce que vous choisissiez une formule payante. Aucun débit-surprise sur carte bancaire. Vous pouvez révoquer le consentement admin à tout moment et notre scanner perd immédiatement l'accès.
Nous sommes un MSP avec plusieurs tenants clients – est-ce que ça fonctionne ?
Oui – voir la formule MSP sur la page tarifs. Les données de chaque tenant client sont strictement séparées, et cette séparation est imposée par la base de données elle-même, à chaque requête ; une console MSP unique consolide les résultats de tous les tenants. Commencez par un essai gratuit sur un seul tenant pour prendre vos marques, puis activez le reste.
Et si la première analyse trouve beaucoup de choses – est-ce que ça me fait mal voir ?
Au contraire – c'est votre demande de budget. Chaque première analyse que nous avons faite jusqu'ici a trouvé quelque chose – y compris dans un tenant bien tenu, dont l'administrateur écrit ses propres contrôles PowerShell. C'est l'héritage des réglages par défaut de Microsoft et de tous les admins avant vous – pas un audit de votre travail. La plupart des constats se corrigent en quelques minutes une fois visibles, et le rapport daté transforme « il faudrait faire quelque chose pour M365 » en plan de nettoyage concret et chiffré que vous présentez à vos conditions – avant qu'on ne vous pose la question.
Nous avons déjà Defender, Purview et Secure Score. Qu'apporte Cyber ?
La réponse, pas les réglages. Les consoles Microsoft sont organisées par produit ; Cyber est organisé par question : qui accède à quoi, depuis quand, et qui corrige. Trois choses que le centre d'administration ne vous donnera pas : une vue par personne et par équipe de chaque appartenance, propriété et lien de partage (l'audit de départ et la revue des accès) ; un Secure Score lu à l'aune des licences que vous possédez vraiment, pour que la cible soit atteignable ; et la délégation – chaque propriétaire d'équipe ne voit que ses groupes et sa liste d'actions. Voir « Microsoft ne le fait pas déjà ? » plus haut. Cyber lit votre tenant via l'API Graph de Microsoft, en lecture seule, sans licence P2.
Quelqu'un peut-il nous accompagner pour la première analyse ?
Oui – une première analyse guidée de 20 minutes. Venez avec la personne qui détient le rôle d'administrateur général (le consentement, c'est un clic, fait par elle), et vous quittez l'appel avec votre vraie liste de constats à l'écran. Réservez-la ici ou écrivez à contact@olyteck.com.
Votre tenant contient des résultats en ce moment même.

Voyez qui peut ouvrir quoi avant votre prochain audit, votre prochaine facture de stockage ou l'ouverture de Copilot, puis confiez le nettoyage à ceux qui ont partagé. 20 minutes avec nous, ou 10 minutes en autonomie.

Sans carte bancaire · Tous les modules · Lecture seule · Annulez en ne faisant rien